
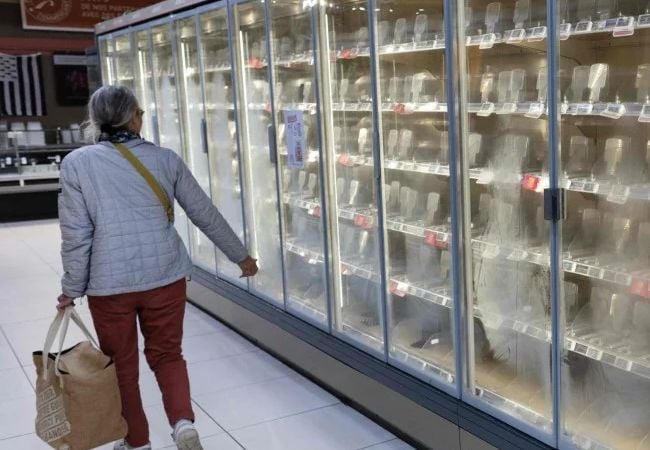
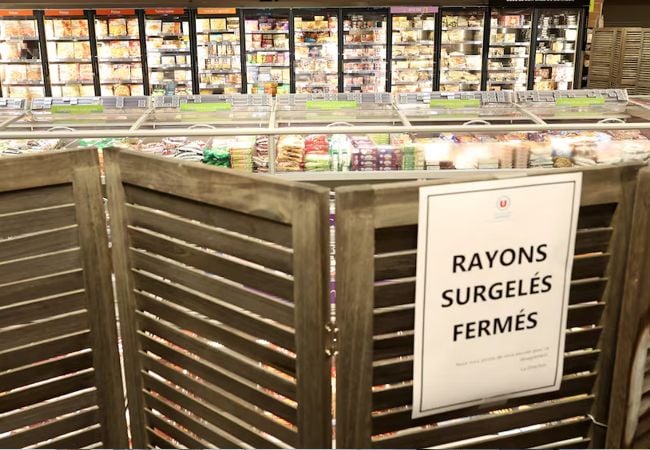
Aunque tener la infraestructura en línea puede aportar muchos beneficios para las empresas, también supone la existencia de un vector de ataque. El lunes varias cadenas de supermercados de Francia descubrieron que durante la noche las temperaturas de sus heladeras habían sido aumentadas significativamente. En algunos casos llegando hasta los 50°.
Como consecuencia de este ataque toda la mercadería guardada en los dispositivos se perdió. También se produjeron incendios.
La agencia nacional de seguridad informática de Francia (ANSSI) ya se ha puesto a investigar lo ocurrido. Las autoridades se han contactado con otros organismos similares en países europeos dado que sospechan que algo similar podría suceder en ellos. Según la compañía de seguridad informática Sekoia Bélgica, España, Polonia, Alemania y Portugal también fueron impactadas.
Cadenas perjudicadas
Carrefour señaló que 80 de sus supermercados sufrieron el ataque. Por su parte, Monoprix, afirmó que el 5% de sus 490 tiendas fueron afectadas. Es decir, algo así como 25.
Una de las cadenas que peor la pasó fue Intermarche, dado que 150 de sus almacenes fueron manipulados. La temperatura subió a los 50° durante 6 horas. La compañía tuvo que tirar toda la mercadería y avisar a sus clientes que no iban a poder suministrarles productos frescos durante un tiempo. El CEO de Intermarche, Thierry Cortillard, ha señalado que el ataque podría haber producido perdidas por varias decenas de millones de euros para la industria en todo el país.
No todas las empresas afectadas han hablado sobre el impacto que han sufrido.
Un peligro advertido
Los sistemas de refrigeración suelen estar conectados a la red para facilitar las tareas de monitoreo y mantenimiento. ANSSI habría identificado una vulnerabilidad en el software utilizado en los dispositivos. La compañía que produjo el software, la dinamarquesa Danfoss, ha relativizado lo ocurrido. Según explica el ataque solo ha afectado a un número limitado de sistemas de refrigeración. En todas estas instancias, asegura, las unidades estaban utilizando una versión desactualizada del firmware.
Danfoss ha aprovechado la ocasión para recordarle a sus clientes que mantengan los sistemas con la última versión de su software y que abandonen los sistemas ya obsoletos y sin soporte técnico por los actuales. Siendo justos, la compañía de seguridad informática Claroty había advertido sobre las vulnerabilidades del controlador de Danfoss a principios de agosto. La empresa dinamarquesa, informada al respecto, ya había producido los parches para evitar un problema de seguridad.
Los equipos no actualizados quedaban en peligro dado que la falla permitía sobrepasar el sistema de autenticación y ejecutar código.